Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Lücken in der Skriptsprache geschlossen, auf der auch WordPress läuft. Was dahintersteckt, wer jetzt handeln muss und wie ernst die Lage für Ihre Website wirklich ist, erklären wir gleich in den ersten Abschnitten.
Wie Sie Ihre WordPress-Seite gegen PHP2Shell absichern
Betrifft PHP2Shell auch Ihre WordPress-Seite? Seit dem 21. Oktober 2026 berichten Fachmedien und Behörden über die zwei kritischen Fehler in der Programmiersprache PHP. Schlagzeilen über eine Lücke, die einen Großteil aller Websites betreffen soll, klingen beunruhigend. Was Sie konkret tun müssen, verraten sie meist nicht.
Die kurze Antwort vorweg: Ihr Webhoster spielt das entscheidende Update auf dem Server ein, nicht Sie und nicht wir. Wir bei VASTCOB begleiten WordPress-Projekte seit dem Jahr 2010. Deshalb ordnen wir zuerst verständlich ein, was hinter der Lücke steckt, wer zuständig ist und wie groß das Risiko tatsächlich ist. Technische Details für Administratoren folgen in der zweiten Hälfte des Beitrags.
PHP2Shell in einfachen Worten erklärt
Damit eine WordPress-Seite überhaupt im Browser erscheint, braucht der Webserver PHP. Diese Programmiersprache verarbeitet bei jedem Aufruf den Code von WordPress, Ihrem Theme und Ihren Plugins und baut daraus die fertige Seite. Die als PHP2Shell bekannt gewordene Lücke steckt in genau dieser Grundlage und nicht in WordPress selbst. Ihr Theme, Ihre Plugins und Ihre Inhalte sind also nicht fehlerhaft.
Bei bestimmten, gezielt präparierten Anfragen geraten in PHP vereinfacht gesagt Speicherbereiche durcheinander. Ein Angreifer könnte diesen Zustand nutzen, um eigene Befehle auf dem Server auszuführen, ohne sich vorher irgendwo anmelden zu müssen. Fachlich handelt es sich um eine PHP Schwachstelle im Speichermanagement, geführt unter den Kennungen CVE-2026-109618 und CVE-2026-109619.
Jetzt die gute Nachricht: Seit dem 21. Oktober gibt es abgesicherte PHP-Versionen. Läuft Ihr Server auf einer davon, ist PHP2Shell dort geschlossen. Wann das passiert, liegt allerdings nicht in Ihrer Hand, sondern in der Ihres Hosting-Anbieters.
Wer das Update einspielt und was wir für Sie übernehmen
PHP läuft nicht in Ihrer Website, sondern auf dem Server, auf dem die Website liegt. Wie dieser Server gepflegt wird, entscheidet Ihr Webhoster. Deshalb kann nur der Hoster das PHP Sicherheitsupdate einspielen, kein Plugin und keine Einstellung im WordPress-Backend. Bei Shared Hosting und Managed-Tarifen geschieht das zentral für alle Kunden, häufig ohne dass Sie etwas davon bemerken.
Wir selbst sind kein Webhoster und betreiben keine eigenen Server. Auch unsere Hosting-Pakete laufen bei Partner-Hostern wie All-Inkl, die den Fix gegen PHP2Shell dort selbst ausrollen.
Unsere Aufgabe beginnt dort, wo die des Hosters endet. Für die Seiten, die wir betreuen, prüfen wir die eingestellte PHP-Version und fragen beim jeweiligen Anbieter nach, ob der Patch aktiv ist. Veraltete PHP-Zweige stellen wir im Hosting-Panel auf eine unterstützte Version um. Danach testen wir, ob Website und Shop fehlerfrei laufen.
Was Sie als Website-Betreiber jetzt tun sollten
Für die meisten Betreiber ist die Liste erfreulich kurz:
Sichtbar/er werden bei Google & Social Media?
In einem kostenlosen Strategiegespräch für datenbasiertes Online-Marketing, decken wir Ihre ungenutzten Potenziale auf, überprüfen ggf. vorhandene Anzeigenkonten, schauen uns das SEO-Ranking und die Sichtbarkeit an und prüfen was zu Ihrem Budget die passende Strategie ist und welche aktiven Maßnahmen zu mehr Anfragen oder Verkäufen führen.
✅ Mehr Sichtbarkeit & Wahrnehmung durch gezielte Platzierung
✅ Mehr Besucher > Interessenten > Kunden > Umsatz
✅ Mit SEA skalierbar Zielgruppe ansprechen
✅ Mit SEO nachhaltig agieren und wachsen
🫵 Maximale Erfolge mit unserer Hybrid-Strategie
💪 Mehr als 15 Jahre Erfahrung branchenübergreifend in über 1.000+ Projekten nachweisbar!
- Ruhe bewahren: Ändern Sie an der Website selbst nichts, denn weder ein Plugin noch eine Einstellung im Backend hilft gegen PHP2Shell.
- Beim Hoster nachfragen: Lesen Sie die Kundeninformation Ihres Anbieters oder erkundigen Sie sich direkt, ob die abgesicherte PHP-Version bereits eingespielt ist.
- PHP-Version prüfen: Im Hosting-Panel sehen Sie, welche Version für Ihre Domain eingestellt ist. Steht dort 8.1 oder älter, ist ein Wechsel fällig.
- Hilfe holen: Falls Sie unsicher sind, nehmen Sie gern Kontakt mit uns auf. Wir schauen uns das gemeinsam mit Ihnen an.
Wie gefährlich ist PHP2Shell wirklich?
Die Lücke ist ernst zu nehmen. Sicherheitsfachleute bewerten beide Fehler mit 9,2 von 10 möglichen Punkten, weil ein Angriff ohne Benutzerkonto und ohne Zutun des Seitenbetreibers funktionieren kann. Hinzu kommt die Reichweite. Betroffen sind praktisch alle PHP-Versionen der vergangenen 20 Jahre.
Gleichzeitig begrenzen mehrere Faktoren das Risiko im Alltag. Die abgesicherten Versionen standen innerhalb eines Tages bereit, und Hoster wie All-Inkl haben noch am selben Tag mit dem Ausrollen begonnen. Wie heise berichtet, braucht ein Angriff über PHP2Shell außerdem mehrere tausend bis zehntausende gezielte Anfragen. Ein Ein-Klick-Trick ist das nicht.
Zum aktuellen Stand: Das Bundesamt für Sicherheit in der Informationstechnik meldete am 21. Oktober noch keine bestätigten Angriffe. Cloudflare berichtete am 22. Oktober von ersten Angriffsversuchen und hat für seine Kunden Filterregeln aktiviert. Gefährdet sind deshalb vor allem Server, die länger ungepatcht bleiben oder noch auf alten PHP-Zweigen laufen.
Was eine PHP RCE im schlimmsten Fall bedeutet
RCE steht für Remote Code Execution, Codeausführung aus der Ferne. Gelänge eine PHP RCE auf einem ungepatchten Server, hätte der Angreifer dieselben Rechte wie der Webserver selbst. Er könnte die Zugangsdaten zur Datenbank auslesen, versteckte Hintertüren ablegen, Spam-Seiten einschleusen oder in einem Shop auf Kundendaten zugreifen.
Am höchsten ist das Risiko auf Servern, die PHP als Apache-Modul (mod_php) betreiben. Dort greift der Angriff, bevor WordPress überhaupt startet. Gerade deshalb gehört das Update nicht auf die lange Bank.
Diese PHP-Versionen schließen PHP2Shell
Ob Ihre Seite betroffen ist, entscheidet allein die PHP-Version auf dem Server. WordPress-Version, Theme und Plugins spielen für PHP2Shell keine Rolle. Die eingestellte Version finden Sie im WordPress-Backend unter Werkzeuge und Website-Zustand im Reiter Bericht sowie im Kundenbereich Ihres Hosters.
Den Fix vom 21. Oktober 2026 enthalten diese Versionen:
| PHP-Zweig | Abgesicherte Version | Support-Status |
|---|---|---|
| 8.5 | 8.5.12 | aktiv gepflegt, längste Laufzeit |
| 8.4 | 8.4.27 | aktiv gepflegt |
| 8.3 | 8.3.36 | Sicherheitsupdates bis Ende 2027 |
| 8.2 | 8.2.35 | Sicherheitsupdates nur noch bis Ende 2026 |
| 8.1 und älter | keine offizielle Version | Umstieg auf einen unterstützten Zweig nötig |
Bei Linux-Servern gibt es eine Besonderheit. Distributionen wie Debian oder Ubuntu übernehmen Sicherheitskorrekturen oft in ihre eigenen Pakete, ohne die Versionsnummer zu ändern. Eine scheinbar alte Nummer heißt dort also nicht automatisch, dass PHP2Shell noch offen ist. Verbindlich Auskunft gibt im Zweifel der Hoster.
Warum Sicherheits-Plugins hier nicht greifen
Sicherheits-Plugins und WordPress-Firewalls arbeiten innerhalb von WordPress. PHP2Shell wird jedoch in der Regel ausgelöst, bevor WordPress überhaupt geladen ist, sodass ein Plugin den Angriff gar nicht zu sehen bekommt. Gegen diese Lücke hilft ausschließlich das Update der Server-Software.
Für alle anderen Angriffswege bleiben gute Plugins, sichere Passwörter und regelmäßige Updates trotzdem wichtig. Wie diese Schutzebenen zusammenspielen, zeigt unser Ratgeber zur WordPress Sicherheit.
Wie All-Inkl auf die PHP-Sicherheitslücke reagiert hat
All-Inkl*, der Hoster, den wir für WordPress-Projekte bevorzugen, hat noch am 21. Oktober reagiert, also am Tag der Veröffentlichung. Das Unternehmen kündigte öffentlich an, die nötigen Sicherheitsupdates mit Hochdruck für alle Server vorzubereiten und in den folgenden Stunden schrittweise einzuspielen. Kunden dort müssen im Normalfall also selbst nichts gegen PHP2Shell unternehmen. Falls Ihr Paket noch auf einem älteren PHP-Zweig steht, lohnt sich trotzdem ein Blick ins Kundenmenü.
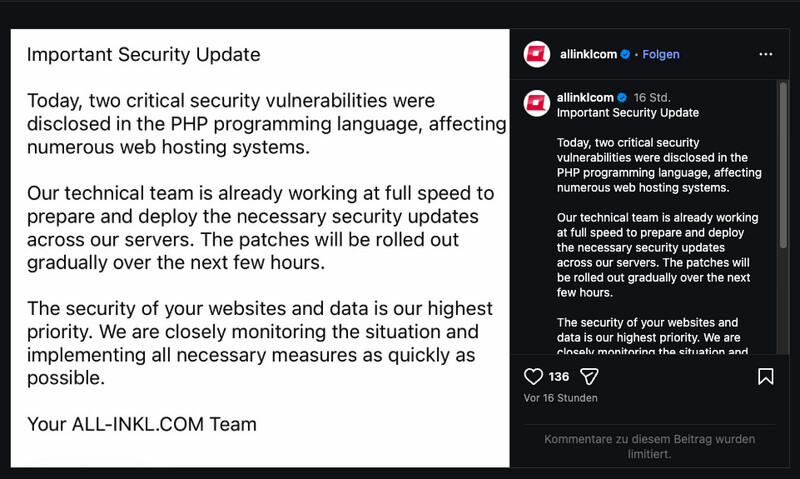
Warum ist uns das wichtig? Bei einer PHP Sicherheitslücke dieser Tragweite entscheidet die Reaktionszeit des Hosters darüber, wie lange Websites angreifbar bleiben. Die sofortige Information der Kunden und der Rollout am selben Tag passen zu dem, was wir in vielen Jahren Zusammenarbeit erlebt haben. Was wir darüber hinaus an dem Anbieter schätzen, fassen unsere All-Inkl Erfahrungen zusammen.
Inzwischen ist der Rollout bei All-Inkl abgeschlossen. Laut Kundeninformation des Hosters sind sämtliche angebotenen PHP-Versionen mit den Sicherheitskorrekturen versehen, ausdrücklich auch ältere Zweige, die das PHP-Projekt offiziell nicht mehr unterstützt. Zusätzliche Schutzmaßnahmen auf den Servern liefen schon vor der Veröffentlichung der Updates. Einige eigene Dienste hat All-Inkl vorsorglich vorübergehend abgeschaltet, die Websites der Kunden waren davon nicht betroffen. Konkrete Hinweise auf eine erfolgreiche Ausnutzung liegen dem Anbieter bisher nicht vor. Weil sich ein Zugriff vor dem Patch aber nicht grundsätzlich ausschließen lässt, empfiehlt der Hoster, die eigene Website auf ungewöhnliche Veränderungen zu prüfen. Worauf Sie dabei achten sollten, zeigt der Abschnitt zur Spurensuche weiter unten.
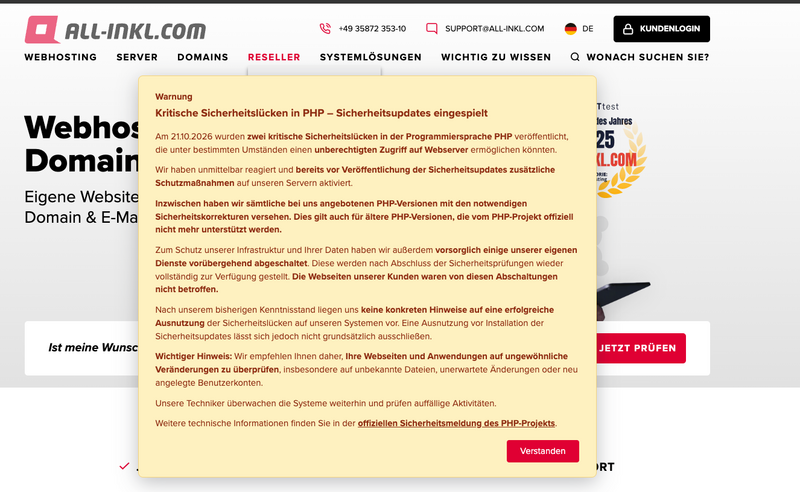
Die Kundeninformation von All-Inkl zu den PHP-Sicherheitsupdates (Screenshot vom 22. Oktober 2026)
Was Sie Ihren Hoster jetzt fragen sollten
Unabhängig vom Anbieter klären diese vier Fragen die Lage schnell:
- Ist die abgesicherte PHP-Version für meinen Tarif schon aktiv?
- Gilt der Schutz für alle PHP-Zweige, die ich im Kundenmenü auswählen kann?
- Was passiert mit Paketen, die noch auf PHP 8.1 oder älter laufen?
- Gab es auf den Servern Hinweise auf Angriffe über PHP2Shell?
Das PHP-Sicherheitsupdate auf eigenen Servern
Wenn niemand das Update für Sie übernimmt, liegt die Verantwortung bei Ihnen. Das betrifft eigene Root-Server und VPS, Docker-Container mit fest eingebauter PHP-Version sowie Agentur-Server, auf denen viele Kundenprojekte gemeinsam liegen. Auch Router, NAS-Systeme und Firewall-Appliances nutzen teilweise PHP für ihre Verwaltungsoberfläche und brauchen dann ein Firmware-Update des Herstellers.
Die Fixes gegen PHP2Shell kommen auf solchen Systemen über die Paketverwaltung. Container-Images müssen neu gezogen, PHP-FPM und Webserver anschließend neu gestartet werden. Unter den mehr als 1.000 Projekten, die wir umgesetzt haben, waren immer wieder Server mit PHP-Zweigen von 7.4 bis 8.1, die Jahre nach dem Support-Ende noch liefen. Für diese Zweige gibt es nur Quellcode-Korrekturen ohne offizielles Release. Der Umstieg auf einen unterstützten Zweig ist deshalb die sauberere Lösung. Wie der Wechsel ohne Ausfall gelingt, beschreibt unsere Anleitung zum WordPress PHP Update.
Übergangslösungen, solange kein Patch möglich ist
Das PHP-Team nennt einige Einstellungen, die bestimmte Angriffswege erschweren. Es bezeichnet sie selbst ausdrücklich als Notbehelf. Dazu gehören ein aufgehobenes Speicherlimit, das Abschalten der Upload-Fortschrittsanzeige in Sessions, eine geringe erlaubte Verschachtelungstiefe für Formulardaten und häufigere Neustarts der PHP-FPM-Worker.
Solche Maßnahmen haben Nebenwirkungen. Ohne Speicherlimit kann etwa ein einzelnes fehlerhaftes Skript den ganzen Server ausbremsen. Diese Einstellungen verschaffen Zeit, ersetzen das Update gegen PHP2Shell aber nicht. Wo selbst das nicht machbar ist, rät CERT-EU, betroffene Anwendungen bis zum Patch vom öffentlichen Netz zu trennen.
Nach dem Update auf Spurensuche gehen
Ein Patch schließt die Tür, holt aber niemanden heraus, der vorher hereingekommen ist. Bei den meisten Seiten dürfte die Kontrolle unauffällig ausfallen. Auslassen sollten Sie die Prüfung trotzdem nicht, vor allem auf Servern, die nach dem 21. Oktober noch einige Tage ohne Fix gegen PHP2Shell liefen.
Nachdem ein Angriff gelungen ist, hinterlassen die Täter häufig sogenannte Webshells. Das sind kleine PHP-Dateien, über die sich der Server später erneut steuern lässt. Prüfen Sie deshalb, ob in wp-content/uploads, in wp-content/plugins oder im Hauptverzeichnis PHP-Dateien liegen, die Sie nicht kennen. Verdächtig sind auch Dateien, deren Änderungsdatum zu keinem Ihrer Updates passt.
Weitere Warnzeichen sind neue Administrator-Konten in WordPress, unbekannte Cronjobs im Hosting-Panel und veränderte Kerndateien. Ein Abgleich mit den Originaldateien von WordPress.org, etwa per WP-CLI mit dem Befehl wp core verify-checksums, deckt solche Veränderungen in wenigen Minuten auf.
Zugangsdaten und Schlüssel erneuern
Sofern ein Server längere Zeit angreifbar war, gelten alle Zugangsdaten auf ihm als potenziell bekannt. Über PHP2Shell könnte ein Angreifer beispielsweise die wp-config.php samt Datenbank-Passwort gelesen haben.
Erneuern Sie in diesem Fall das Datenbank-Passwort, die Sicherheitsschlüssel (Salts) in der wp-config.php, alle Administrator- und FTP-Zugänge sowie API-Schlüssel von Zahlungs- und Versanddiensten im Shop. Neue Salts melden zugleich alle angemeldeten Nutzer ab, auch mögliche Eindringlinge.
PHP2Shell als Anlass für eine feste Update-Routine
Die nächste kritische Lücke kommt bestimmt, ob in PHP, im WordPress-Kern oder in einem verbreiteten Plugin. Dann zählt ein eingespielter Ablauf mit klaren Zuständigkeiten. Der Hoster hält Server und PHP aktuell, für WordPress-Kern, Theme und Plugins braucht es dagegen eine eigene, regelmäßige Pflege. Wie gut diese Arbeitsteilung trägt, hat PHP2Shell gezeigt. Seiten auf gepflegtem Hosting mit aktuellem PHP-Zweig ließen sich innerhalb kurzer Zeit absichern.
Möchten Sie diese Pflege nicht selbst übernehmen, kümmert sich unsere WordPress Wartung um Updates, PHP-Versionen und Funktionstests. Unsere Arbeit haben über 100 Kunden auf ProvenExpert mit der Note Sehr gut bewertet. Unsicher, ob Ihr Server schon abgesichert ist? Wir prüfen das gern gemeinsam mit Ihnen.


 EN